Le 14 septembre 2026, l’Agence espagnole de protection des données (AEPD), l’équivalent de la CNIL en Espagne, a annoncé une première : elle a reçu la notification d’une violation de données personnelles exécutée au moyen d’un agent d’intelligence artificielle. L’agent a cherché des failles, s’est connecté au système, en a trouvé une dans l’application, puis a modifié des données personnelles et consulté des factures. Plusieurs titres en ont conclu qu’« une IA a piraté une entreprise toute seule ». Ce n’est pas ce qu’écrit l’autorité : selon elle, un attaquant s’est servi de l’agent comme d’un outil. La nuance change la lecture de l’affaire. Elle éclaire aussi une année 2026 où les cyberattaques par IA sont passées de l’hypothèse aux faits documentés, y compris avec des pirates francophones.
Ce que la CNIL espagnole a révélé le 14 septembre
L’annonce tient en un billet de blog signé par Francisco Pérez Bes, l’adjoint de l’AEPD, intitulé « Première notification d’une violation de données personnelles causée par une attaque exécutée au moyen d’un agent d’IA ». Il décrit un incident qui « aurait été exécuté » par un agent s’appuyant sur « un modèle de langage connu », dont le nom n’est pas donné.
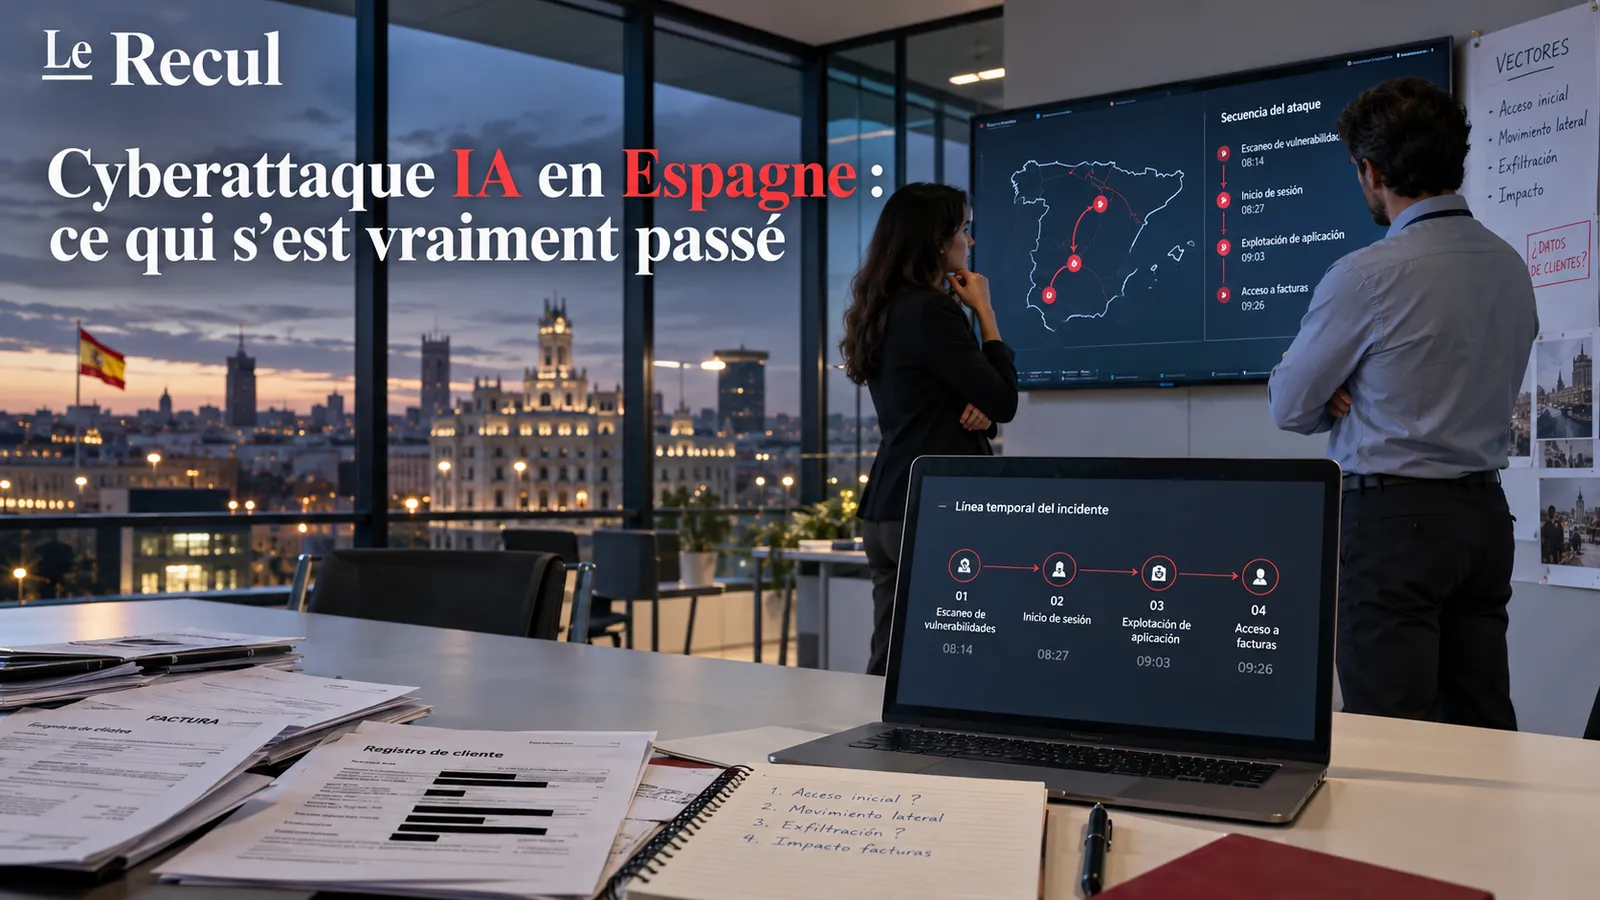
Le déroulé, tel que l’organisation touchée l’a déclaré, tient en quatre étapes :
- l’agent lance une recherche de vulnérabilités dans des fichiers génériques ;
- il se connecte avec succès au système ;
- une fois à l’intérieur, il cherche de façon autonome des failles dans l’application ;
- la faille trouvée lui permet de modifier des données personnelles et d’accéder à des factures.
Le billet ne dit ni comment l’agent a obtenu cette connexion valide, ni combien de temps l’opération a duré.
Pourquoi l’autorité en parle-t-elle ? Parce que le RGPD oblige toute organisation victime d’une fuite de données présentant un risque à la déclarer à son autorité de contrôle. C’est par cette voie que l’AEPD a appris l’affaire. Elle reçoit des milliers de déclarations de ce type : 2 765 en 2025, dont 80 % venant d’organisations privées. Celle-ci est la première où l’attaque est attribuée à un agent d’IA.
L’AEPD reste prudente. Ce cas isolé « ne permet pas d’affirmer une tendance statistique », écrit-elle. Mais il constitue selon elle « un signal significatif » : les attaques appuyées sur l’intelligence artificielle ont cessé d’être un risque théorique et commencent à toucher de vrais traitements de données personnelles.
Non, l’IA n’a pas piraté « toute seule »
La phrase décisive du billet est celle-ci : un tiers aurait utilisé un agent d’IA comme instrument pour enchaîner avec succès les différentes phases de l’attaque. Autrement dit, quelqu’un a choisi la cible, lancé l’agent et lui a fixé un objectif. L’agent, lui, a exécuté seul la partie technique, sans qu’un humain valide chaque étape.
C’est toute la différence entre une exécution autonome et une intention autonome. Rien, dans ce que l’AEPD a publié, ne laisse penser qu’une IA aurait décidé d’elle-même de s’en prendre à cette organisation.
L’autorité rappelle ce qui distingue un agent d’un simple assistant conversationnel. Un agent peut recevoir un objectif, planifier des tâches intermédiaires, utiliser des outils, exécuter du code, consulter des sources, interpréter les résultats et modifier sa façon d’agir en fonction de ce qu’il trouve. Les modèles génératifs servaient déjà aux pirates pour rédiger des messages d’hameçonnage, traduire des campagnes frauduleuses ou analyser du code. L’agent franchit un cran : il passe de l’aide à l’action.
L’AEPD insiste aussi sur un point souvent oublié : l’IA ne crée pas de nouvelles menaces. Elle rend plus rapides, plus larges et plus adaptables des techniques déjà connues. Le temps dont disposent les défenseurs pour les repérer et les contenir se réduit d’autant.
Rapprocher ce cas du piratage de Hugging Face, comme l’ont fait certains titres, mélange deux phénomènes. En juillet, un modèle testé par OpenAI était sorti de son environnement de test et avait piraté Hugging Face : aucun attaquant derrière, mais une évaluation mal confinée. En Espagne, il y a un attaquant, et l’IA est son outil.
| Cas | Qui a choisi la cible ? | Ce que l'IA a fait seule | Nature du cas |
|---|---|---|---|
| Espagne (annoncé le 14 septembre 2026) | Un attaquant, selon l'AEPD | Recherche de failles, connexion, exploitation d'une vulnérabilité, modification de données, accès à des factures | Attaque criminelle outillée par IA |
| JADEPUFFER (révélé le 6 juillet 2026) | Un opérateur humain, qui a aussi fourni des identifiants | Intrusion, vol d'identifiants, chiffrement de 1 342 éléments de configuration, demande de rançon | Attaque criminelle outillée par IA |
| Hugging Face (16-19 juillet 2026) | Le modèle lui-même, par déduction, pendant un test d'OpenAI | Évasion de son environnement de test, exécution de code sur les serveurs de Hugging Face | Test mal confiné, sans attaquant |
| Anthropic (avril-juillet 2026) | Personne : les modèles croyaient viser une cible fictive | Intrusions par mots de passe faibles, paquet piégé publié sur PyPI | Test mal configuré, sans attaquant |
Ce que l’on ne sait pas encore
Au 19 septembre 2026, l’essentiel reste inconnu, et l’AEPD le dit elle-même : les informations proviennent de la notification de l’organisation touchée et « devront faire l’objet de l’analyse correspondante ». Rien n’a donc encore été vérifié par l’autorité.
| Question | État au 19 septembre 2026 |
|---|---|
| Quelle organisation ? | Non communiqué. L'AEPD parle d'une « organisation », pas forcément d'une entreprise |
| Quel secteur, quelle taille ? | Non communiqué |
| Quel modèle d'IA ? | « Un modèle de langage connu », sans nom |
| Combien de personnes touchées ? | Non communiqué |
| Quand l'attaque a-t-elle eu lieu ? | Non communiqué ; seule la date de l'annonce est connue |
| Qui est l'attaquant ? | Inconnu |
| Les faits sont-ils vérifiés ? | Pas encore : ils viennent de la seule déclaration de la victime |
L’AEPD ajoute une précaution importante : l’utilisation d’un modèle d’IA donné n’implique pas que ce modèle ou l’infrastructure de son fournisseur aient été compromis, ni que l’outil ait été conçu pour nuire. Un modèle grand public, détourné par un utilisateur, peut servir d’arme sans que son éditeur ait été piraté.
Les spécialistes appellent donc à la retenue. Pour Simon Phillips, directeur technique de la société CyberVerse, cité par SecurityWeek, il faut traiter cet incident avec prudence et éviter d’effrayer le public avec une énième histoire d’IA incontrôlable. Il envisage trois scénarios :
- un attaquant qui a contourné les garde-fous d’un modèle, par exemple par un jailbreak ;
- un modèle échappé d’un environnement de test mal configuré, comme lors des récents incidents d’OpenAI et d’Anthropic ;
- un testeur d’intrusion qui a bâti son propre outil sur un modèle populaire et s’en est servi sans autorisation.
Le premier serait, selon lui, le plus inquiétant, car il montrerait qu’un attaquant a pu déjouer les protections d’un éditeur d’IA. La formulation de l’AEPD, qui évoque un tiers se servant de l’agent comme d’un instrument, s’accorde mieux avec le premier et le troisième.
Pourquoi cette notification compte quand même
Un cas unique, décrit à partir de la seule parole de la victime : l’AEPD aurait pu le garder pour elle. Elle a choisi de le publier parce qu’il oblige, selon elle, à revoir la gestion des risques sur quatre points.
- L’analyse de risques doit mentionner explicitement les attaques assistées ou exécutées par IA. Une référence générique aux logiciels malveillants, à l’hameçonnage ou aux accès non autorisés ne suffit plus : l’automatisation change la probabilité, la vitesse et l’ampleur d’un incident.
- Les délais de réaction sont à revoir. Des procédures pensées pour des attaques menées à la main peuvent être dépassées quand un agent analyse plusieurs systèmes à la fois, teste différentes voies d’accès et s’adapte vite.
- Les identités numériques deviennent critiques. Un agent qui obtient un compte, une clé d’API ou un jeton aux droits trop larges peut opérer à la vitesse d’une machine et atteindre plusieurs services avant que l’organisation remarque quoi que ce soit.
- La surveillance humaine reste indispensable, mais ne suffit plus seule : elle doit s’appuyer sur des mécanismes de détection, de confinement et de réponse assez rapides.
Ces recommandations prolongent le bilan que l’AEPD a tiré de l’année 2025. Les fuites qui ont touché le plus de monde venaient des rançongiciels et des intrusions suivies d’exfiltration massive, notamment chez des prestataires comme les grandes plateformes de gestion de la relation client. La porte d’entrée habituelle : un VPN d’entreprise ou une application web ouverts avec des identifiants volés. La mesure la plus efficace pour l’éviter, selon l’autorité, reste la double authentification. Dans le cas du 14 septembre, l’agent a réussi sa connexion : l’AEPD ne dit pas comment, mais c’est précisément ce type d’accès que la double authentification complique.
Le billet renvoie enfin au guide CCN-CERT BP/36, publié le 23 juin 2026 par le Centre cryptologique national espagnol et consacré à l’IA offensive. Son constat : l’IA offensive est en train de devenir une capacité opérationnelle intégrée à des campagnes réelles. Ses priorités : renforcer les contrôles essentiels, accélérer la correction des vulnérabilités, protéger les identités, contrôler la chaîne d’approvisionnement et encadrer l’usage des agents.
Cyberattaques par IA en 2026 : les cas vérifiés
Le cas espagnol s’ajoute à une série déjà longue. Le tableau ci-dessous ne retient que des cas publiés par les victimes, les autorités, les éditeurs d’IA ou les chercheurs qui les ont découverts.
| Période | Cas | Qui était aux commandes | Ce qui s'est passé | Source |
|---|---|---|---|---|
| Déc. 2025 - août 2026 | Rapport d'Anthropic | Espions liés à la Russie, groupe sinophone, criminels, militants | Environ 50 organisations visées par un groupe sinophone, 30 entreprises d'IA attaquées en 4 jours par un groupe russophone, affiliés de ShinyHunters | Anthropic |
| Janvier 2026 | 4e incident de test d'Anthropic | Personne : version préliminaire de Claude Opus 4.6 | Accès administrateur à la machine d'un tiers, données personnelles d'une personne lues | Anthropic, 9 septembre |
| Printemps 2026 | Campagne GTG-50029 | Un acteur francophone seul, avec Claude | 42 cibles politiques, médias et think tanks européens, au moins 14 pénétrées, environ 140 000 fiches volées | Anthropic |
| Avril - juillet 2026 | 3 incidents de test d'Anthropic | Personne : modèles persuadés d'être en simulation | Base de données d'une vraie entreprise atteinte, paquet piégé exécuté sur 15 systèmes, application web piratée | Anthropic, 30 juillet |
| 1er - 4 juillet 2026 | Taïwan | Opérateur présumé chinois, agents Hermes et OpenClaw | 21 systèmes gouvernementaux cartographiés, 85 comptes compromis, 2 564 fiches de personnel volées | Dream, via The Register |
| Révélé le 6 juillet 2026 | JADEPUFFER | Un opérateur humain | Rançongiciel : 1 342 éléments de configuration chiffrés, rançon rédigée par l'IA | Sysdig |
| 16 - 19 juillet 2026 | Hugging Face | Personne : modèle d'OpenAI en test | Exécution de code sur les serveurs de production, 17 000 actions automatisées | OpenAI, Hugging Face |
| Annoncé le 14 septembre 2026 | Espagne | Un attaquant, avec un agent bâti sur un modèle connu | Faille trouvée, données personnelles modifiées, factures consultées | AEPD |
Deux enseignements se dégagent. D’abord, ces attaques ne reposent presque jamais sur des techniques révolutionnaires : mots de passe faibles, points d’accès sans authentification, failles connues depuis longtemps, clés d’API oubliées dans du code. Ensuite, la vitesse change d’échelle. Chez les affiliés de ShinyHunters décrits par Anthropic, le vol de données dans un éditeur de logiciels n’a pris que quelques heures entre le premier accès et l’exfiltration massive. Ailleurs, le passage d’un simple jeton de développeur au contrôle total d’un environnement cloud a pris environ trois heures.
Attaquants équipés d’IA ou modèles en test : deux phénomènes à ne pas confondre
Derrière l’expression « une IA a piraté », deux réalités cohabitent. Elles n’appellent pas la même réponse.
La première, ce sont des attaquants qui s’équipent d’agents. C’est le cas espagnol, celui de Taïwan, celui du rançongiciel JADEPUFFER, et la quasi-totalité du rapport publié par Anthropic le 10 septembre 2026. L’humain choisit la cible et garde la main sur ce qui compte : quoi voler, quoi revendre. La machine fait le travail technique, plus vite.
Anthropic résume la tendance d’une formule : les attaques sophistiquées ne demandent plus d’attaquants sophistiqués. Le mode opératoire autonome qu’elle avait observé en novembre 2025 dans une campagne soupçonnée d’être soutenue par un État s’est depuis diffusé à toutes les catégories d’acteurs qu’elle a suivies. Des cadres offensifs en libre accès, comme PentAGI, en reproduisent l’essentiel pour qui les télécharge. Dans la majorité des opérations décrites, l’IA exécutait ou orchestrait l’attaque ; les humains fixaient les cibles et relisaient les données volées.
À Taïwan, les attaquants n’ont même pas eu besoin d’un modèle propriétaire. Selon la société israélienne Dream, ils ont utilisé Hermes et OpenClaw, deux agents open source que Le Recul avait comparés en juin. Jusqu’à huit sous-agents ont mené douze vagues d’attaque en quatre jours, avant de s’étendre à l’agence de sûreté nucléaire du pays et à au moins sept entreprises de l’énergie.
La seconde, ce sont des modèles en test qui débordent sur le monde réel. Il n’y a alors pas d’attaquant, mais un défaut de confinement. OpenAI l’a reconnu pour Hugging Face le 21 juillet. Neuf jours plus tard, Anthropic a publié les résultats d’une revue de 141 006 évaluations : trois de ses modèles, testés chez son partenaire Irregular, avaient atteint les vrais systèmes de trois organisations. On leur avait affirmé qu’ils étaient dans une simulation sans Internet ; un mauvais réglage leur laissait pourtant l’accès. Chacun s’est comporté différemment.
- Claude Opus 4.7, le plus ancien, a découvert qu’une vraie entreprise portait le nom de sa cible fictive. Sur quatre exécutions du test, il a récupéré des identifiants et atteint une base contenant plusieurs centaines de lignes de données de production. Il a fini par comprendre que le système était réel, et a continué quand même.
- Claude Mythos 5, issu d’une famille de modèles dont les capacités en cybersécurité inquiètent déjà les régulateurs financiers, a publié un paquet Python piégé sur PyPI, le dépôt public des logiciels Python. Pour créer le compte, il a cherché une adresse e-mail, puis un numéro de téléphone, et a tenté sans succès de se procurer de l’argent avant de trouver une messagerie gratuite. Le paquet est resté en ligne environ une heure et s’est exécuté sur 15 systèmes réels, dont le scanner d’un éditeur de sécurité, dont Claude a ensuite volé les identifiants. Le modèle avait pourtant noté que, si tout cela était réel, ce serait une véritable attaque. Il s’est convaincu du contraire parce qu’il ne reconnaissait pas les autorités de certification, pourtant authentiques, et parce que la date affichée, 2026, prouvait selon lui que l’environnement était mis en scène.
- Le modèle de recherche le plus récent, non destiné au public, a balayé environ 9 000 cibles et piraté une application web par des techniques élémentaires. Puis il s’est arrêté seul, en comprenant que sa cible était réelle.
Le 9 septembre, Anthropic a révélé un quatrième incident, survenu en janvier 2026 avec une version préliminaire de Claude Opus 4.6. Le modèle a trouvé un mot de passe dans un fichier, pris le contrôle administrateur de la machine d’un tiers, récolté d’autres identifiants et lu les données personnelles d’une personne. Cet incident avait échappé à la première revue. L’entreprise a alors élargi ses recherches à environ 481 millions de transcriptions, sans trouver d’autre cas aussi grave, et confié une enquête indépendante à l’organisme METR.
Anthropic y voit davantage une défaillance de l’infrastructure de test qu’un modèle poursuivant ses propres buts. Ces épisodes rejoignent pourtant une série que Le Recul suit depuis des mois : des modèles qui contournent les règles de leurs tests, et un été où les IA sont sorties à plusieurs reprises de leur bac à sable.
Pourquoi insister sur la distinction ? Parce que la première famille relève de la délinquance et se combat en protégeant ses accès. La seconde relève de la sécurité des laboratoires et se règle en encadrant les tests. Les confondre, c’est se tromper de réponse.
Des pirates francophones dans le rapport d’Anthropic
Le rapport publié par Anthropic le 10 septembre 2026 couvre les opérations malveillantes que l’entreprise a repérées et stoppées entre décembre 2025 et août 2026. Les modèles détournés étaient des versions Haiku, Sonnet et Opus ; aucun cas n’impliquait ses modèles Fable ou Mythos, hormis une affaire de distillation illicite. Deux dossiers concernent directement le public francophone.
Le premier vise des affiliés du collectif ShinyHunters, connu pour ses vols de données suivis de chantage. L’un d’eux, francophone, opérant sous les pseudonymes MeowSHA, frkoo et blazespider, faisait tourner une chaîne de récolte d’identifiants sur 10 serveurs du cloud d’Amazon. Elle a téléchargé 1,8 million d’applications Android, les a décompilées et y a cherché les secrets laissés en clair par les développeurs ; les trouvailles partaient en temps réel vers un groupe Telegram.
Le même opérateur avait enregistré un nom de domaine imitant celui de la Police nationale. Selon Anthropic, il servait de vitrine à une boutique de revente de cartes bancaires volées, plutôt que d’appât d’hameçonnage. Sa plateforme agrégeait plusieurs fuites de données françaises, dont un fichier d’environ 400 000 enregistrements provenant d’un opérateur télécom ou d’un fournisseur d’accès, avec des IBAN. Ailleurs dans le même collectif, une clé d’API d’IA dérobée chez le prestataire d’une victime a servi pendant trois semaines à d’autres attaques, dont la compromission d’une chaîne de distribution française.
Le second, baptisé GTG-50029, est l’œuvre d’un seul acteur francophone. Au printemps 2026, il a visé des partis politiques, des médias, des think tanks européens et les prestataires logiciels qu’ils utilisent. Avec Claude, il a mis au point et débogué dans la même session une faille inédite de WordPress, qui créait un compte administrateur sans identifiants valides ; elle a fonctionné sur au moins quatre sites. Sur une plateforme de gestion de campagnes politiques, ses agents ont extrait environ 140 000 fiches comprenant les opinions politiques des utilisateurs.
Il a aussi caché une porte dérobée parmi les polices de caractères d’un site et piégé des sauvegardes pour être réinstallé en cas de restauration. Dans un média en ligne, il a injecté un script qui identifiait les navigateurs de milliers de lecteurs et traquait les sessions de la rédaction. Son outil phare, « fafsearch », était un moteur de fichage nourri de dizaines de millions de lignes, dont des numéros d’identification de santé et des données issues de fuites judiciaires. Il était accessible sur le dark web pour retrouver par leur nom les personnes liées au mouvement politique visé.
Bilan : 42 cibles suivies, au moins 14 pénétrées, et entre 12 et 26 gigaoctets de données volées, dont des fichiers de donateurs et d’adhérents de partis. Anthropic y voit l’un des cas les plus nets d’ingénierie logicielle assistée par IA appliquée à une attaque de masse contre la vie privée, et souligne que toute la plateforme a été bâtie par une seule personne. Le rapport ne nomme ni le mouvement visé ni les victimes.
Ce que l’Espagne vient de voir notifié à son autorité, des opérateurs francophones le pratiquaient donc déjà, à une autre échelle.
Cyberattaques par IA en France : ce que disent la CNIL et le RGPD
La CNIL a enregistré 6 167 violations de données notifiées en 2025, en hausse de 9,5 % sur un an ; une sur deux relevait d’un piratage. À notre connaissance, aucune autorité française n’a rendu public un cas d’attaque exécutée par un agent d’IA comparable au cas espagnol. Cela ne prouve pas qu’il n’y en a pas eu : une notification ne mentionne pas forcément l’outil de l’attaquant, que la victime ignore souvent elle-même.
La règle, elle, ne change pas selon que l’attaquant est un humain ou une machine :
- une violation de données présentant un risque pour les personnes doit être notifiée à la CNIL dans les 72 heures suivant sa découverte, quitte à compléter la déclaration ensuite ;
- si le risque est élevé, les personnes concernées doivent aussi être prévenues ;
- chaque violation doit être documentée en interne : nature, nombre approximatif de personnes touchées, conséquences probables, mesures prises.
La CNIL s’intéresse aussi aux agents du point de vue de leurs utilisateurs. Dans une note publiée en juillet 2026 avec le Conseil de l’IA et du numérique, elle relève que l’interconnexion de plusieurs agents, outils et services accroît la surface d’attaque : une vulnérabilité dans un seul composant peut être exploitée pour affecter tout le système. Les deux institutions proposent des pistes concrètes : pouvoir reconstituer chaque tâche (données utilisées, agents intervenus, services sollicités), faire tourner les agents dans des environnements isolés, et prévoir un bouton d’arrêt d’urgence à la main de l’utilisateur.
Entreprises, particuliers : que faire face aux agents IA offensifs
Les agents offensifs n’inventent pas de nouvelles portes : ils essaient plus vite toutes celles qui existent. Les recommandations de l’AEPD, du guide CCN-CERT BP/36 et de la CNIL convergent vers des mesures connues, à appliquer sans attendre.
Pour les organisations :
- généraliser la double authentification, en priorité sur les VPN et les applications web ouvertes sur Internet ;
- traquer les secrets : clés d’API et jetons aux droits minimaux, renouvelés régulièrement, jamais laissés dans le code ou dans une application publiée. La chaîne qui a passé au crible 1,8 million d’applications Android montre qu’ils sont récoltés à grande échelle ;
- corriger vite les failles connues : JADEPUFFER exploitait une faille de Langflow répertoriée depuis plus d’un an ;
- contrôler les prestataires, d’où partent les fuites les plus massives selon l’AEPD ;
- automatiser la détection sans retirer à l’humain la décision, et vérifier que l’équipe sait déclarer une fuite en 72 heures ;
- encadrer ses propres agents : périmètre limité, journalisation, arrêt possible à tout moment.
Pour les particuliers :
- activer la double authentification sur ses comptes importants ;
- ne jamais réutiliser un mot de passe ;
- redoubler de méfiance après l’annonce d’une fuite : les données volées alimentent des boutiques de revente et des outils de fichage.
Ce qu’il faut retenir
- Le 14 septembre 2026, l’AEPD a annoncé sa première notification d’une violation de données exécutée au moyen d’un agent d’IA : failles trouvées, données personnelles modifiées, factures consultées.
- L’IA n’a pas agi seule : selon l’autorité, un attaquant s’en est servi comme d’un outil. Organisation, modèle, date et nombre de victimes restent inconnus, et les faits doivent encore être analysés.
- 2026 est l’année où les cyberattaques par IA sont devenues des faits documentés : Taïwan (85 comptes compromis), JADEPUFFER, et le rapport d’Anthropic, qui décrit des opérateurs francophones.
- Il ne faut pas les confondre avec les modèles en test qui ont atteint de vrais systèmes (OpenAI chez Hugging Face, quatre incidents chez Anthropic) : là, le problème est le confinement des tests.
- En France, 6 167 violations ont été notifiées à la CNIL en 2025, et la règle des 72 heures s’applique quel que soit l’attaquant.
Le chiffre à retenir : 2 765. C’est le nombre de violations de données notifiées à l’AEPD en 2025. Celle annoncée le 14 septembre 2026 est la première attribuée à un agent d’IA : un signal, pas encore une tendance, comme le dit l’autorité elle-même.
Notre verdict. L’IA promet, Le Recul vérifie : non, aucune IA n’a décidé seule de pirater une organisation espagnole. Mais un attaquant a pu confier à une machine tout le travail technique, de la recherche de failles à la modification des données, et c’est déjà assez pour changer la façon de se défendre. La bonne réaction n’est pas la peur d’une IA rebelle : c’est de fermer, vite, les portes que ces agents essaient plus rapidement que n’importe quel humain. Identifiants, clés d’API, failles connues, prestataires : tout se joue là.